Memahami Risiko Tersembunyi pada Cache Security
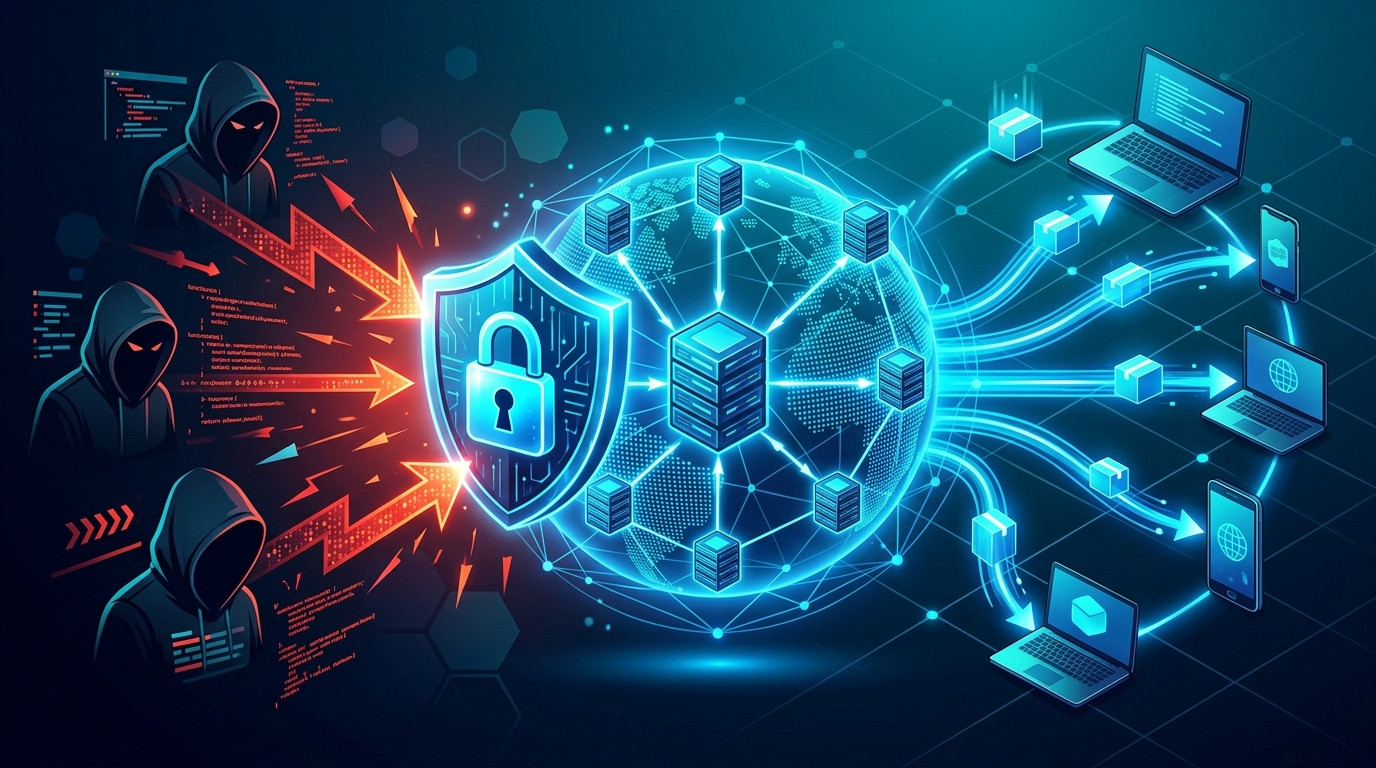
Bagian tercepat dari aplikasi Anda mungkin menjadi celah keamanan yang paling berbahaya. Banyak organisasi mengandalkan CDN untuk meningkatkan performa, namun sering melupakan aspek cache security. Caching dirancang untuk mengurangi latensi dengan melayani konten lebih dekat kepada pengguna. Namun, sistem cache sering kali tidak memahami sensitivitas data yang mereka simpan.
Penyerang dapat mengeksploitasi celah antara perilaku aplikasi dan perilaku cache. Mereka mengubah optimalisasi performa menjadi permukaan serangan nyata yang memiliki konsekuensi serius. Oleh karena itu, memahami bagaimana cache bekerja sangat krusial bagi setiap tim pengembang dan keamanan IT.
Mengapa Cache Key Menjadi Kunci Utama
Setiap sistem cache menggunakan cache key untuk menentukan apakah sebuah permintaan bersifat sama atau berbeda. Bayangkan ini sebagai label pada mesin fotokopi. Jika label tersebut tidak akurat, sistem mungkin menyajikan konten yang salah kepada pengguna yang tidak berhak. Masalah muncul ketika CDN dan aplikasi memiliki interpretasi berbeda mengenai sebuah permintaan.
Aplikasi mungkin menggunakan parameter seperti cookie, header, atau query string untuk memproses respons. Sebaliknya, CDN mungkin hanya melihat jalur URL saja. Inilah yang disebut dengan unkeyed inputs. Jika cache security Anda tidak selaras dengan logika aplikasi, penyerang dapat memanipulasi apa yang disimpan dalam cache.
Web Cache Poisoning: Mengubah Cache Menjadi Senjata
Web cache poisoning terjadi ketika penyerang memanipulasi permintaan untuk memasukkan konten berbahaya ke dalam cache. Sebagai contoh, seorang penyerang mengirimkan header khusus seperti X-Forwarded-Host yang mencerminkan domain berbahaya ke dalam halaman. Jika cache hanya menyimpan berdasarkan URL, maka setiap pengunjung berikutnya akan menerima versi halaman yang telah dipalsukan.
Hal ini sangat berbahaya karena tidak ada tanda-tanda kerusakan sistem yang mencolok. Tidak ada lonjakan login gagal atau malware. Konten beracun tersebut hanya duduk di CDN, menyajikan data yang salah kepada siapa saja yang mengaksesnya hingga masa berlaku cache berakhir.
Web Cache Deception: Kebocoran Data Pribadi
Berbeda dengan poisoning, web cache deception bekerja dengan cara menipu cache untuk menyimpan konten privat. Penyerang dapat mengirimkan tautan seperti account/balance.css kepada korban. Aplikasi mungkin mengabaikan ekstensi .css dan menampilkan saldo akun, namun cache menganggap itu adalah file statis yang aman untuk disimpan.
Setelah itu, penyerang hanya perlu mengakses URL tersebut untuk melihat data pribadi korban tanpa perlu login. Ini membuktikan bahwa cache security bukan sekadar tentang kecepatan, tetapi tentang melindungi privasi data pengguna dari manipulasi jalur akses.
Taktik Deteksi dan Pencegahan
Untuk melindungi aplikasi, Anda memerlukan pertahanan berlapis. Berikut adalah beberapa langkah penting yang dapat Anda lakukan:
- Definisikan cache key secara eksplisit: Pastikan header, query string, dan cookie yang relevan masuk ke dalam perhitungan kunci.
- Normalisasi Header: Validasi semua header di edge sebelum mencapai server origin.
- Gunakan Kebijakan No-Cache: Terapkan Cache-Control: private atau no-store untuk data yang bersifat personal.
- Audit Berkala: Pantau log akses untuk melihat pola yang tidak wajar atau akses ke konten sensitif dari lokasi yang tidak dikenal.
Peran Radware dalam Meningkatkan Cache Security
Radware memahami bahwa performa dan keamanan harus berjalan beriringan. Pendekatan Radware berfokus pada integrasi kontrol keamanan langsung di dalam lapisan pengiriman konten. Dengan kontrol yang tepat, organisasi dapat memastikan bahwa perilaku CDN selaras dengan logika server origin.
Selain itu, Radware menyediakan manajemen terpadu yang memudahkan tim IT untuk mengelola kebijakan keamanan tanpa harus berurusan dengan konfigurasi yang terpisah-pisah. Hal ini mengurangi celah akibat ketidakkonsistenan konfigurasi yang sering menjadi pintu masuk serangan.
Kesimpulan
Serangan pada lapisan cache menunjukkan bahwa kita tidak bisa lagi memisahkan antara performa dan keamanan. Keduanya harus terintegrasi dalam seluruh siklus hidup permintaan. Dengan menggabungkan CDN dan solusi keamanan aplikasi yang tepat, organisasi dapat meminimalkan risiko tanpa mengorbankan kecepatan akses.
Radware Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Radware. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.